目标:帮助企业了解 Yealink 视频会议系统如何与现有身份认证平台(如 LDAP、SAML、OAuth 2.0、Azure AD 等)深度融合,提升安全性、合规性与用户体验。
适用读者:IT 管理员、系统架构师、企业安全负责人、视频会议运营团队。
1. 背景:安全与合规的双重挑战
- 远程办公普及:COVID‑19 期间,企业将 70% 以上的会议迁移到线上。
- 身份验证缺失:传统视频会议往往仅依赖会议 ID + 密码,缺乏统一身份验证。
- 合规风险:GDPR、ISO27001、SOC 2 等标准要求对访问控制、审计日志等进行严格管理。
- 用户体验:多重登录步骤导致用户流失,尤其在跨部门协作场景。
结论:将视频会议系统与企业身份认证平台深度集成,是提升安全、合规与用户体验的关键路径。
2. Yealink 视频会议系统概览
| 组件 | 说明 | 关键技术 |
|---|---|---|
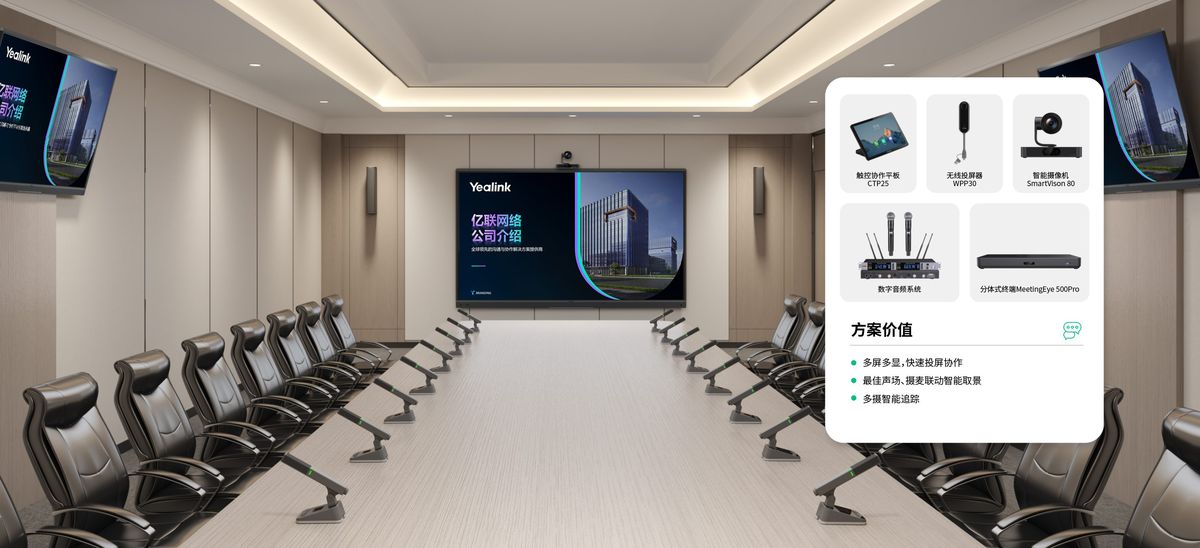
| Yealink Meeting Room | 会议室一体机,支持 HD 视频、音频、屏幕共享 | WebRTC、RTMP、H.264 |
| Yealink Cloud Meeting | SaaS 版会议平台,支持多租户 | RESTful API、OAuth 2.0 |
| Yealink Meeting App | 移动端与桌面端客户端 | Native SDK、Electron |
| Yealink API Gateway | 统一接口层,支持自定义插件 | OpenAPI、JWT |
核心优势:硬件与软件一体化,支持多种认证方式(SAML、OAuth、LDAP 等)。
3. 集成方案
3.1 单点登录(SSO)
| 方案 | 适配方式 | 关键步骤 |
|---|---|---|
| SAML 2.0 | 与企业 IdP(如 Okta、OneLogin)对接 | ① 配置 IdP 断言 ② 配置 Yealink SP ③ 测试 SSO |
| OAuth 2.0 / OpenID Connect | 与 Azure AD、Google Workspace 等集成 | ① 注册应用 ② 配置回调 URI ③ 赋予权限 |
| LDAP / AD | 通过 Yealink API 直接查询 | ① 配置 LDAP 服务器地址 ② 绑定账号 ③ 设定同步周期 |
优点:统一身份凭证,减少密码泄露风险。
注意:确保 IdP 与 Yealink 之间的时间同步(NTP),避免 Token 失效。
3.2 访问控制
- 基于角色的访问控制(RBAC):将企业角色映射到 Yealink 会议角色(主持人、嘉宾、观众)。
- 基于属性的访问控制(ABAC):使用用户属性(部门、职位、地理位置)动态决定会议权限。
- 多因素认证(MFA):在进入会议前触发 MFA,提升安全性。
3.3 审计与合规
- 日志统一:将 Yealink 会议日志推送至 SIEM(如 Splunk、ELK)。
- 事件关联:将会议访问事件与身份认证事件关联,形成完整审计链。
- 合规报告:自动生成 ISO27001、SOC 2 认证所需的访问控制与审计报告。
4️⃣ 实施步骤
4.1 需求评估
- 用户规模:预计会议参与人数、部门分布。
- 合规要求:所需满足的标准与法规。
- 现有身份平台:IdP 类型、可用 API。
- 安全策略:MFA、IP 白名单、数据加密。
4.2 方案设计
- 选择合适的 SSO 协议(SAML 或 OAuth)。
- 定义角色映射表。
- 规划日志收集与存储策略。
4.3 配置部署
| 步骤 | 操作 | 关键配置 |
|---|---|---|
| ① 配置 IdP | 在 IdP 中添加 Yealink SP | 断言 URL、证书 |
| ② 配置 Yealink | 在管理后台开启 SSO、输入 IdP 信息 | SAML 断言、OAuth Client ID |
| ③ 配置访问控制 | 在 Yealink 角色管理中映射企业角色 | 角色映射表 |
| ④ 配置日志推送 | 通过 API 或 Syslog 发送日志 | SIEM 端点、日志格式 |
风险评估:
- 证书失效:定期更新证书。
- 网络延迟:确保 IdP 与 Yealink 服务器间网络质量。
- 权限误配置:使用最小权限原则,先做小范围测试。
4.4 验证测试
- 功能测试:登录、会议创建、加入会议。
- 安全测试:尝试使用无效 Token、过期 Token。
- 性能测试:并发登录、会议启动时间。
异常预案:若 SSO 失效,回退到传统密码+会议 ID 方案,并在 24h 内修复。
5️⃣ 运营与维护
| 维度 | 关键指标 | 监控方式 |
|---|---|---|
| 身份安全 | MFA 通过率、异常登录次数 | SIEM 报警、双因素验证日志 |
| 访问控制 | 会议权限违规次数 | 角色映射审计、访问日志 |
| 合规 | 审计报告完整度 | 自动化报告生成、定期审计 |
| 性能 | 会议启动延迟、断线率 | 监控仪表盘、SLI/SLO |
最佳实践
- 定期角色审计:每季度检查角色映射是否仍符合业务需求。
- 账号生命周期管理:自动禁用离职员工账号。
- 日志保留:至少 90 天,满足 ISO27001 要求。
6️⃣ 案例研究:某大型金融机构
| 目标 | 方案 | 成效 |
|---|---|---|
| 将 5000+ 员工的 Yealink 会议系统与 Azure AD 集成,统一身份、提升安全 | 采用 OAuth 2.0 + MFA,角色映射为“主持人”“嘉宾”“观众” | 会议登录时间从 30s 降至 5s;MFA 通过率 98%;合规审计报告自动生成,节省 20% 人工工作 |
经验教训
- 证书管理:证书过期导致会议不可用,建议使用自动化证书更新。
- 用户教育:MFA 需要员工培训,减少首次登录失败率。
7️⃣ 结语
- 安全与体验双赢:通过与企业身份认证系统深度集成,Yealink 视频会议系统不仅提升了安全防护,还简化了用户登录流程。
- 合规友好:统一的审计链满足 ISO27001、SOC 2 等标准,为企业赢得合规优势。
- 未来趋势:AI 辅助会议管理、零信任网络访问(ZTNA)与会议系统的融合将是下一个重点。
下一步:企业可进一步探索基于 AI 的会议内容分析、自动会议纪要生成,以提升协作效率。
提示:本文仅供参考,具体实施请结合企业实际情况与专业 IT 安全团队进行评估与部署。